关于用友U8+CRM存在php2shell漏洞未授权访问的说明

[重要通告]如您遇疑难杂症,本站支持知识付费业务,扫右边二维码加博主微信,可节省您宝贵时间哦!
前几天PHP发布了重大漏洞php2shell漏洞,因用友U8+产品中有CRM模块,使用的就是APACHE与PHP,所以这个漏洞也是存在的,用友官方也发布了相对的说明“漏洞描述:用友U8+CRM系统未授权访问漏洞,可能被用于读取敏感数据信息。”
影响版本: 此漏洞影响 V18,V16.5, V16.1, V16.0, V15.1, V13版本。
关于用友U8+CRM存在php2shell漏洞未授权访问的说明
解决方案如下:
如购买了SPS服务,安装最新TU补丁。
如没有购买SPS服务,可免费下载本安全补丁,然后进行如下操作
第一步:在配置文件尾部追加如下段落即可
U8SOFT\turbocrm70\apache\conf\httpd.conf,
在末尾添加一个配置:
<Directory "D:/U8SOFT/turbocrm70/code/www/background">
Require local
</Directory>
其中,需要将<Directory "D:/U8SOFT/turbocrm70/code/www/background">中的u8安装路径修改为正确的安装路径
第二步:下载用友U8CRM存在未授权访问漏洞的安全补丁260806.zip
将解压文件中的U8SOFT目录覆盖产品安装目录。
第三步:修改完之后重启Apache4TurboCRM70服务
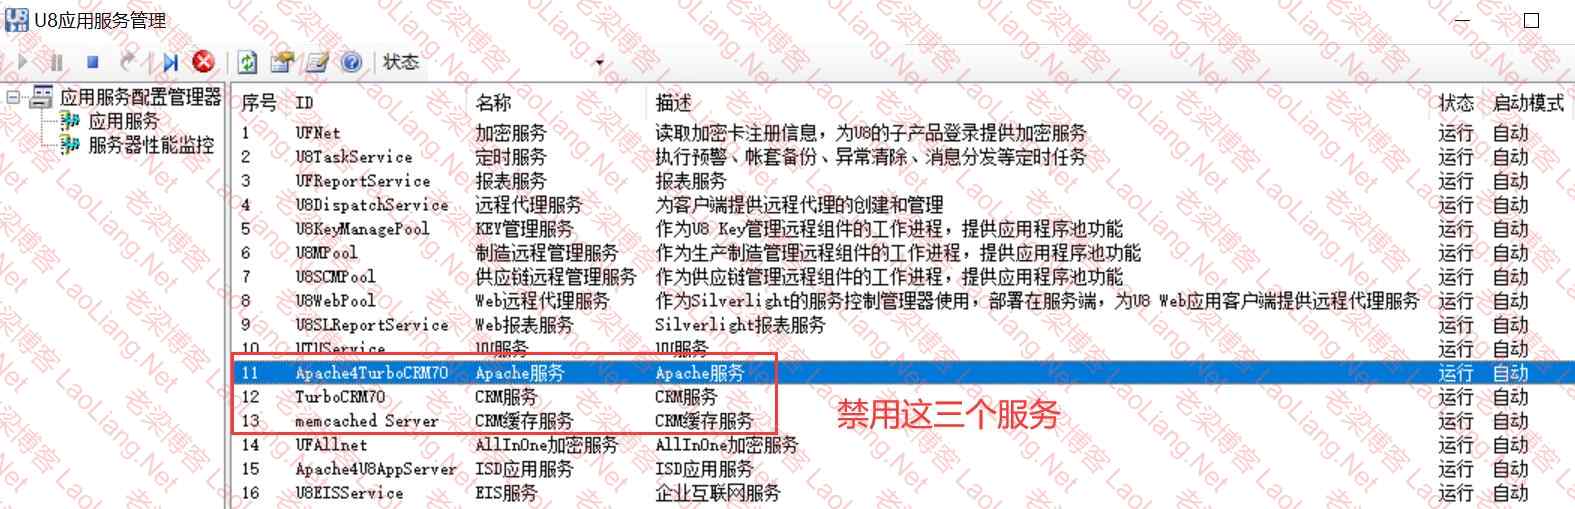
另:如没有使用U8CRM模块功能,U8CRM功能仅因为产品安装时全选模块带入。需要禁用U8CRM服务。即在U8应用服务管理器中停止并禁用Apache4TurboCRM70, TurboCRM70和memcached Server,如下图所示
用友U8从v16.5开始,CRM不再作为主安装盘的一部分,而是作为独立安装盘发布。在主安装盘选择全部模块不会安装CRM模块。如没有从单独的安装盘安装用友U8CRM,不会受到本漏洞影响,无需进行任何处理。
下载用友U8CRM存在未授权访问漏洞的安全补丁260806.zip
| U8CRM存在未授权访问漏洞的安全补丁260806 | V18, V16.5, V16.1, V16.0, V15.1, V13 | 177d4f386102516255de488fc60964fd8f08a8ca2825901a56d83851c3318d9f |
问题未解决?付费解决问题加Q或微信 2589053300 (即Q号又微信号)右上方扫一扫可加博主微信
所写所说,是心之所感,思之所悟,行之所得;文当无敷衍,落笔求简洁。 以所舍,求所获;有所依,方所成!
 支付宝赞助
 微信赞助
免责声明,若由于商用引起版权纠纷,一切责任均由使用者承担。
您必须遵守我们的协议,如您下载该资源,行为将被视为对《免责声明》全部内容的认可->联系老梁投诉资源