高危漏洞预警: PHP2Shell安全漏洞威慑用友U8+16.1及以下版本

[重要通告]如您遇疑难杂症,本站支持知识付费业务,扫右边二维码加博主微信,可节省您宝贵时间哦!
2026年10月PHP官方披露了两个严重安全漏洞,很大的漏洞PHP2Shell,然而这个漏洞也危及到了用友U8+16.1及以下用用友CRM系统的用户,请尽快排查!
|
|
|
|---|---|
|
|
|
|
|
|
这两个漏洞均被评定为严重级别,CVSS 4.0 安全评分达到 9.2 分(满分 10 分)。
简单理解,就是 PHP 在处理某些特殊网络请求时,内部内存管理可能发生错误。攻击者可以利用这些缺陷,突破正常的程序执行流程,在服务器上运行未经授权的代码。
由于部分历史版本的用友U8+ 集成了 PHP 运行环境,因此用友官方发布《用友U8+产品关于PHP高危漏洞安全提醒公告》,提醒使用老版本 U8+ 的企业关注 PHP 高危安全漏洞,及时开展系统排查与安全加固。
一、哪些 U8+ 版本受到影响?
根据用友官方发布的信息,本次安全风险主要涉及 U8+ V16.1 及以下版本中使用 CRM 模块的客户。
|
|
|
|---|---|
|
|
|
|
|
|
其中,U8+ V16.0、V15.0、V13.0 等历史版本均属于需要重点关注的范围。
特别提醒:即使企业没有实际使用 CRM,也建议检查服务器上是否安装了 TurboCRM组件。
部分企业在最初部署 U8 时采用了全组件安装方式,可能安装了CRM相关服务,但长期未实际使用。这些未使用的组件同样值得排查。
二、企业应该如何处理?
1、未使用 CRM 模块的企业
如企业没有使用TurboCRM(U8CRM),建议由系统管理员检查服务器中的 U8TurboCRM 相关服务。
用友官方建议:
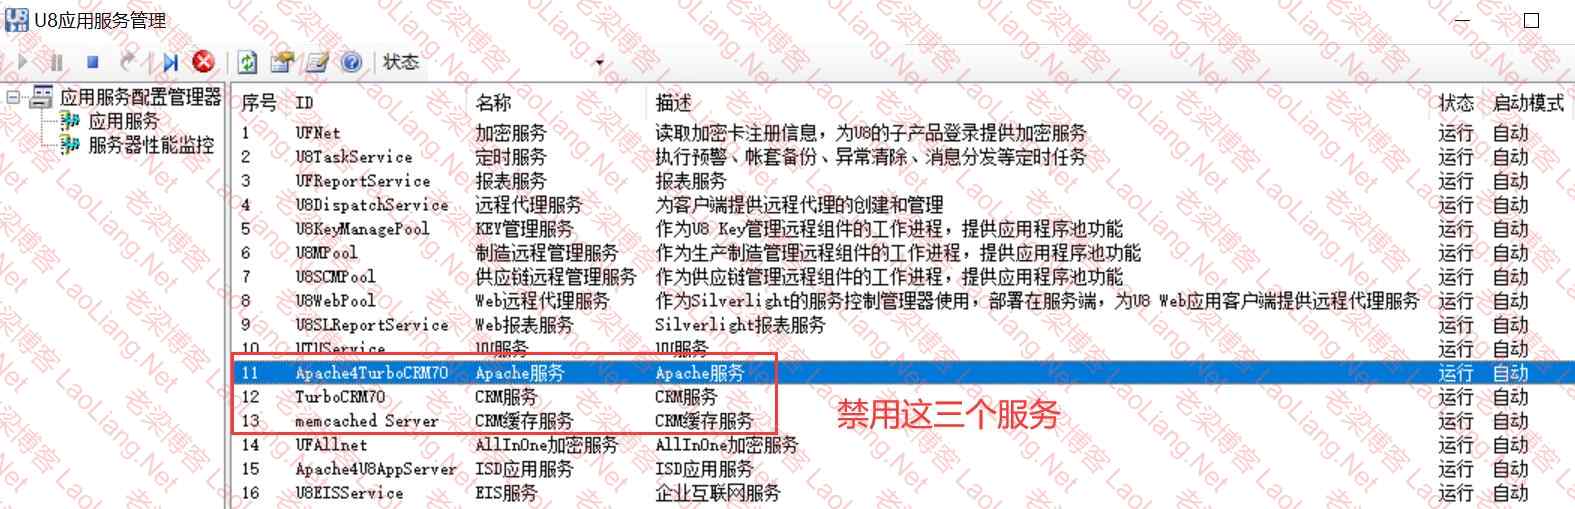
- 禁用与 TurboCRM 相关的三个系统服务,减少组件暴露风险。“Apache服务、CRM服务、CRM缓存服务”,如下图所示
- 如确认今后不再使用,可以进一步卸载相关组件。
卸载命令为:U8SOFT\turbocrm70\tsvr\uninstall.cmd
完成卸载后,按官方要求删除turbocrm70文件夹。
注意: 操作前应确认实际安装路径,并做好系统备份。涉及组件卸载、服务停用等操作,建议安排在业务维护窗口执行。
2、正在使用 CRM 模块的企业
对于仍在使用TurboCRM的客户,应优先按照用友官方安全公告实施修复。
官方修复地址:https://security.yonyou.com/#/noticeInfo?id=796
根据官方公告:
有SPS服务的客户:
先下载并安装对应的 TU 补丁,再修改 TurboCRM 的 PHP 配置文件。
无SPS服务的客户:
先按用友安全公告完成修复,再修改 PHP 配置文件。
配置文件路径:
U8SOFT\turbocrm70\apache\php.ini
将:
session.upload_progress.enabled = On
修改为:
session.upload_progress.enabled = Off
随后重启 Apache 服务,使配置生效。
上述操作涉及 Web 服务配置和系统安全补丁,建议由专业技术人员执行,并在完成后验证 CRM 业务功能是否正常。
问题未解决?付费解决问题加Q或微信 2589053300 (即Q号又微信号)右上方扫一扫可加博主微信
所写所说,是心之所感,思之所悟,行之所得;文当无敷衍,落笔求简洁。 以所舍,求所获;有所依,方所成!
 支付宝赞助
 微信赞助
免责声明,若由于商用引起版权纠纷,一切责任均由使用者承担。
您必须遵守我们的协议,如您下载该资源,行为将被视为对《免责声明》全部内容的认可->联系老梁投诉资源