群晖NA(Synology)不管白黑都大规模中.L0CK3D勒索病毒 抓紧安装官方说明去升级

[重要通告]如您遇疑难杂症,本站支持知识付费业务,扫右边二维码加博主微信,可节省您宝贵时间哦!
最近群晖 NAS 遭.L0CK3D 勒索病毒集中攻陷,核心文档与备份全被强制篡改并添加特定后缀。黑客利用容器 RCE 漏洞与 PHP2Shell 高危缺陷入侵,即便配置 RAID6 也未能幸免于难。传统解密手段无效且错误操作会导致物理扇区数据被彻底覆写清零,切勿盲目格式化或轻信代付服务。
大量运行多年的群晖(Synology)NAS 存储服务器在一夜之间遭到勒索软件集中攻陷。当管理员登录 DSM 系统查看 File Station 时,赫然发现无论是共享文件夹里的企业核心研发文档、数据库镜像,还是通过本机定时任务生成的日备份、周备份与月备份,全部被强制篡改并加上了 .L0CK3D. 或 .L0CK3D(含数字0和3)后缀,各个目录及系统根目录下均被写入了名为 read-me3.txt(内含 C3RB3R INSTRUCTIONS 标识)的勒索信。
关于近期群晖勒索病毒风险的紧急公告
各位用户:
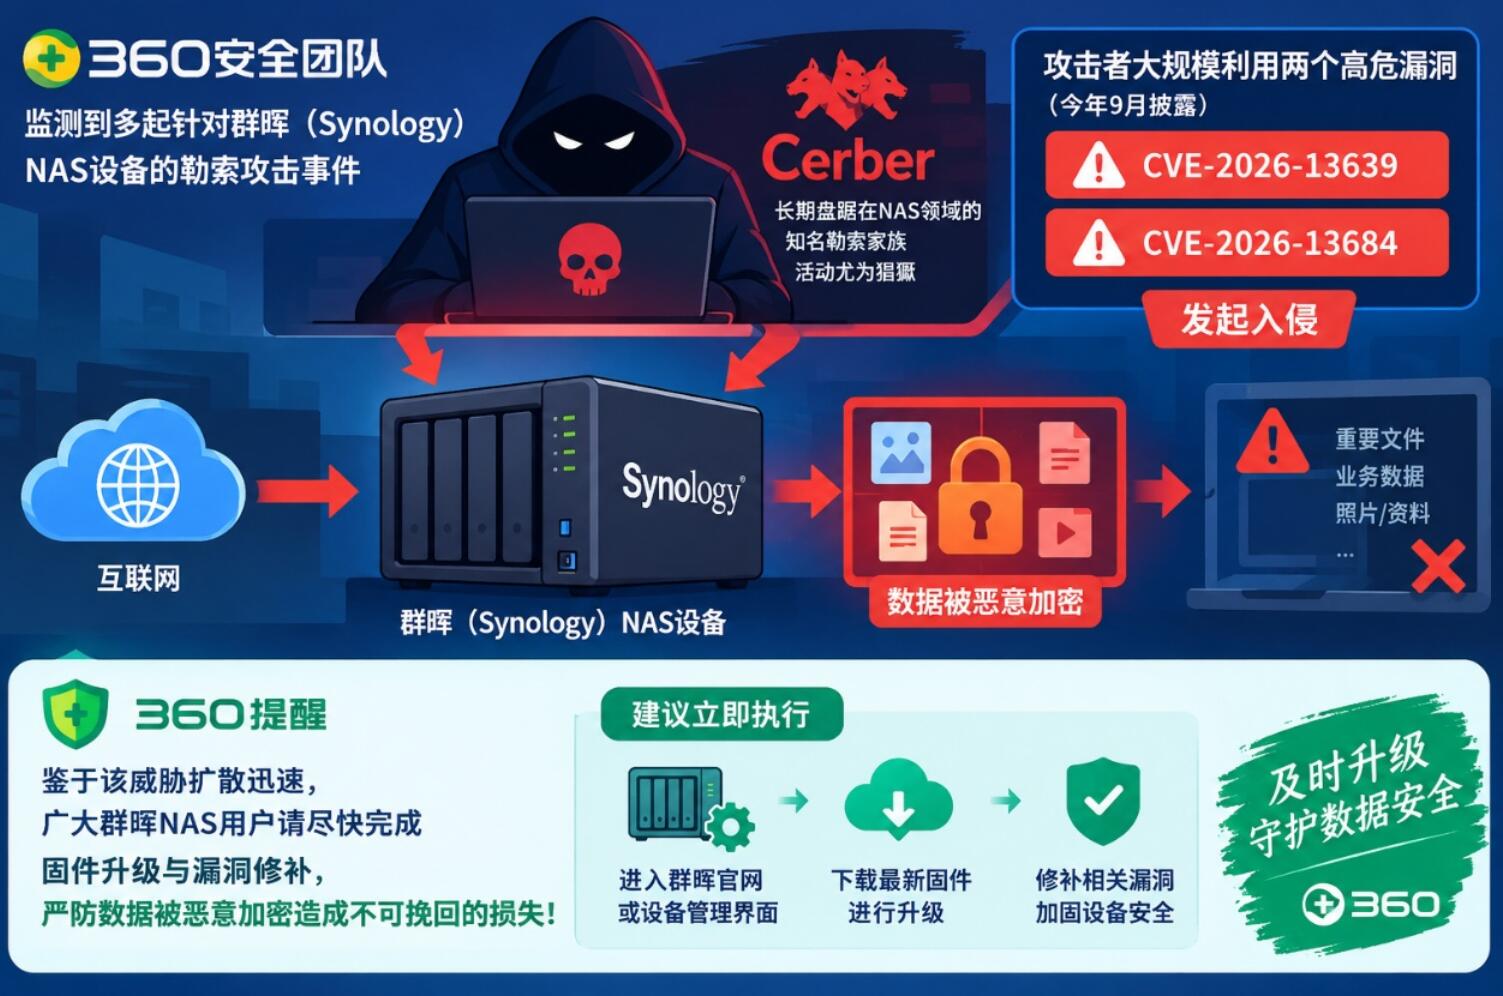
近期监测到群晖设备出现勒索病毒攻击事件。2026 年 10 月 29 日凌晨 3 点左右,受感染设备中的文件被批量添加 .L0CK3D 后缀,并生成 Read me3.txt 勒索文件。
此次攻击影响范围较广,白群、黑群,无论新版本还是老版本,均存在中招可能,请务必提高警惕。
建议立即采取以下措施:
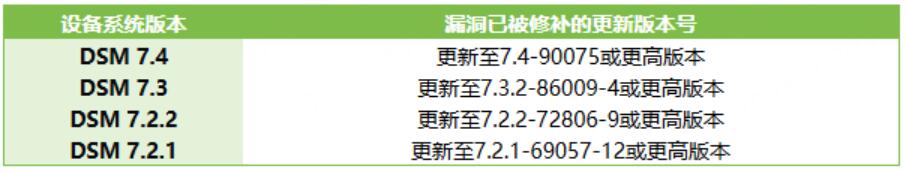
1.尽快升级:将群晖系统升级至最新版本;
2.关闭外网端口:关闭所有对外映射的端口,避免暴露在公网;
3.等待事态发展:在官方进一步说明前,避免进行高风险操作。
https://360.cn/n/13055.html
加密方法
ChaCha8
RSA2048
群晖发布
2026-09-18 16:17:35
群晖更新
2026-09-18 16:17:35
关联漏洞
CVE-2026-6205 高危
CVE-2026-13684 高危
CVE-2026-13639 高危
CVE-2026-13673 高危
CVE-2026-13635 中
CVE-2026-13623 中
CVE-2026-13666 低
CVE-2026-13683 低
群晖关联参考如下:
https://landian.news/archives/127833.html
https://synology.cn/zh-cn/security/advisory/Synology_SA_26_13
https://www.solarert.com/ransomdb?search=C3Rb3R
https://www.solarsecurity.cn/family.html?id=null
https://zhuanlan.zhihu.com/p/2099089476924590077
问题未解决?付费解决问题加Q或微信 2589053300 (即Q号又微信号)右上方扫一扫可加博主微信
所写所说,是心之所感,思之所悟,行之所得;文当无敷衍,落笔求简洁。 以所舍,求所获;有所依,方所成!
 支付宝赞助
 微信赞助
免责声明,若由于商用引起版权纠纷,一切责任均由使用者承担。
您必须遵守我们的协议,如您下载该资源,行为将被视为对《免责声明》全部内容的认可->联系老梁投诉资源