宝塔Linux面板7.9.3也可更新“nginx1.31.9及PHP7.4_cve”版本

[重要通告]如您遇疑难杂症,本站支持知识付费业务,扫右边二维码加博主微信,可节省您宝贵时间哦!
2026年10月与11月也是醉了,相继出现各种漏洞,还都是比较致命的漏洞,PHP出现了php2shell漏洞,然而过了几天又出现了各种漏洞,如下所说
宝塔已跟进此次安全更新,并完成以下 PHP 版本的打包、建议使用以上 PHP 版本的用户尽快完成更新。
| PHP 版本 | 最新安全修复版本 |
| PHP 8.2 | 8.2.36 |
| PHP 8.3 | 8.3.37 |
| PHP 8.4 | 8.4.28 |
| PHP 8.5 | 8.5.13 |
2026 年 11 月 18 日,Nginx 官方发布安全更新,其中两项 HTTP/2 相关漏洞(CVE-2026-123007、CVE-2026-123633)值得重点关注。
相关漏洞可能导致 Nginx 工作进程崩溃,造成网站请求中断。在特定条件下,远程攻击者甚至可能以 Nginx 工作进程的权限执行任意代码。
其中 CVE-2026-123007 影响的版本跨度超过 11 年,启用了 HTTP/2 的 Nginx 开源版 1.9.5–1.30.6、1.31.0–1.31.8 均在影响范围内。
请使用相关版本的用户及时检查,尤其是对公网开放且启用了 HTTP/2 的站点,建议优先升级。
目前宝塔面板已同步提供修复版本:
Nginx 1.30.7(稳定版)
Nginx 1.31.9(主线版)
既然上面PHP版本与Nginx版本都已更新,但是对于新的宝塔面板13.2.0是可以有这些更新,但是对于老一些的宝塔面板7.9.3版本就没有更新这些选项,经过琢磨还是搞到了在宝塔Linux面板7.9.3下升级到各种新的版本!
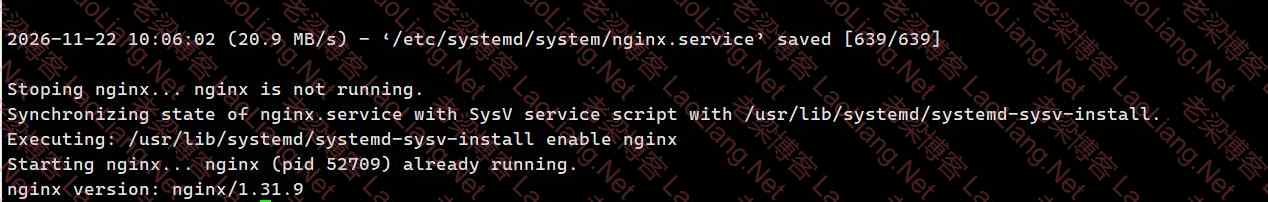
先来看看我的nginx1.31.9
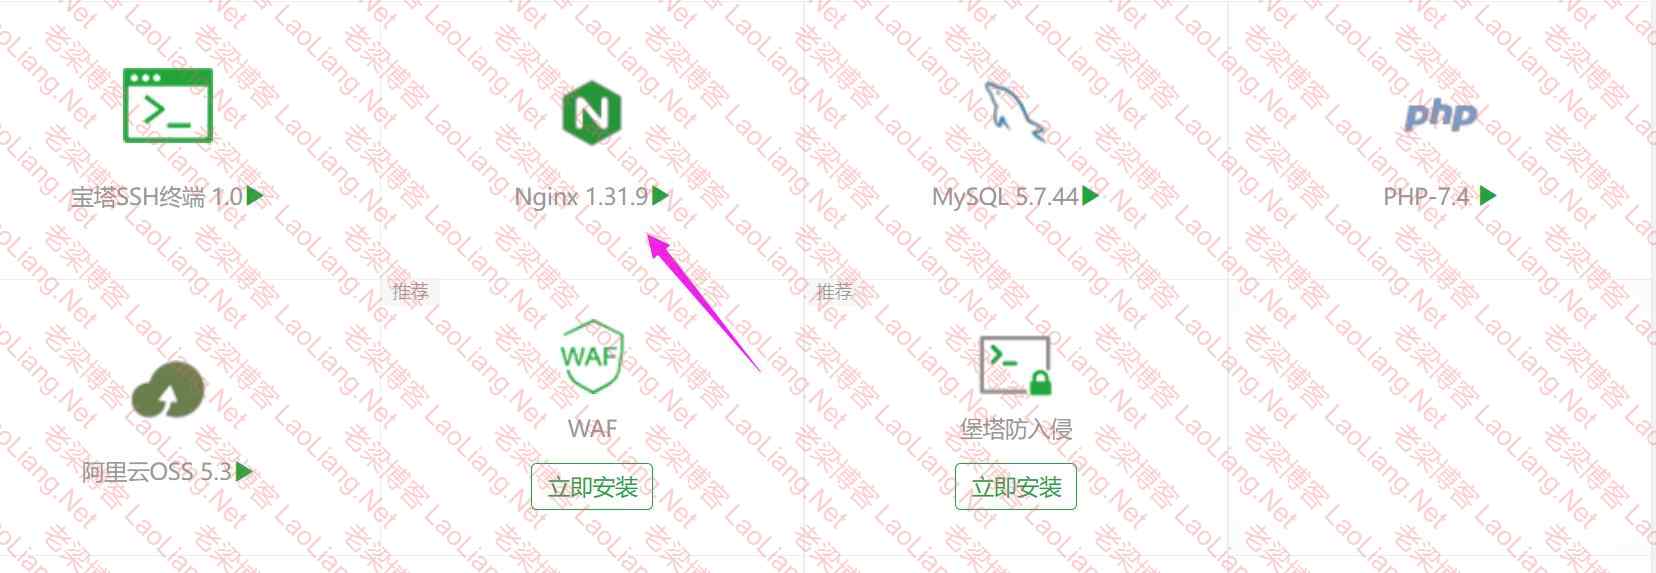
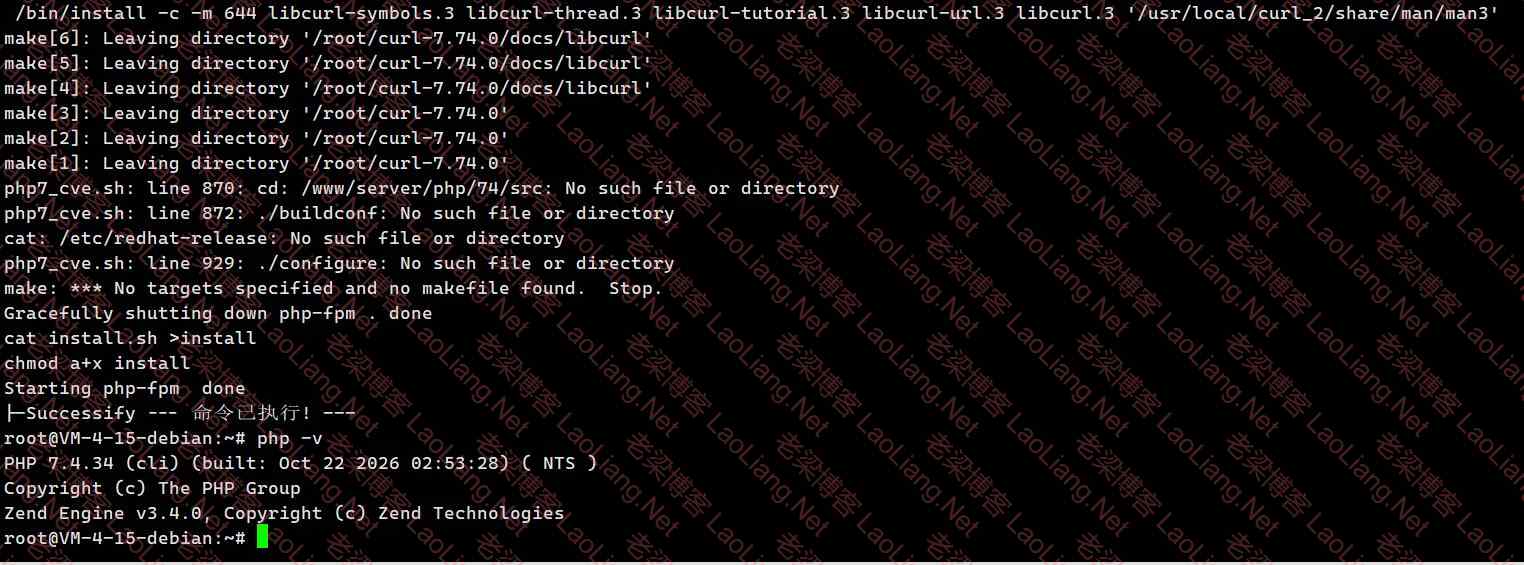
再来看看我的PHP也更新完成~~~
不想更新宝塔面板13.2.0版本,又想使用新版本软件,可参阅如下知识付费业务
延伸阅读:宝塔官方nginx版本介绍:
nginx_108='1.8.1'
nginx_112='1.12.2'
nginx_114='1.14.2'
nginx_115='1.15.10'
nginx_116='1.16.1'
nginx_117='1.17.10'
nginx_118='1.18.0'
nginx_119='1.19.8'
nginx_120='1.20.2'
nginx_121='1.21.4'
nginx_122='1.22.1'
nginx_123='1.23.4'
nginx_124='1.24.0'
nginx_125='1.25.5'
nginx_126='1.26.3'
nginx_127='1.27.4'
nginx_128='1.28.3'
nginx_129='1.29.8'
nginx_130='1.30.7'
nginx_131='1.31.9'
延伸阅读:关于宝塔5.XPHP更新说明
PHP 5.4:更新至 5.4.47 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 54
PHP 5.5:更新至 5.5.40 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 55
PHP 5.6:更新至 5.6.42 宝塔 AI 修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 56
问题未解决?付费解决问题加Q或微信 2589053300 (即Q号又微信号)右上方扫一扫可加博主微信
所写所说,是心之所感,思之所悟,行之所得;文当无敷衍,落笔求简洁。 以所舍,求所获;有所依,方所成!
 支付宝赞助
 微信赞助
免责声明,若由于商用引起版权纠纷,一切责任均由使用者承担。
您必须遵守我们的协议,如您下载该资源,行为将被视为对《免责声明》全部内容的认可->联系老梁投诉资源